来源:安全焦点
作者:7all (sgh81_at_163.com)
WEB漏洞挖掘技术
|=---------------=[ WEB漏洞挖掘技术 ]=-----------------------------=|
|=-----------------------------------------------------------------=|
|=---------------=[ 7all<7all7_at_163.com> ]=----------------------=|
|=-----------------------------------------------------------------=|
|=---------------=[
阅读全文 »
来源:啊D's Blog
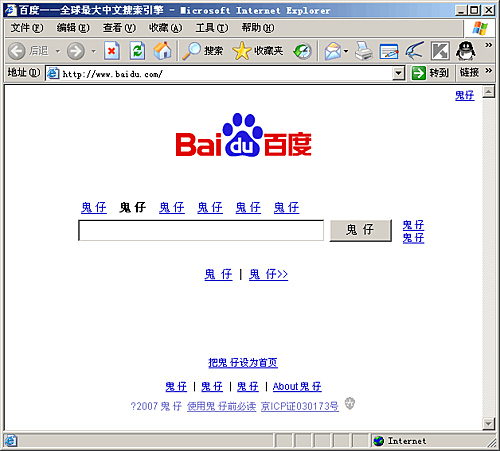
百度给黑了? 呵,不是的!~~~那一定是 PS 改的,或是利用Hosts欺骗恶改的效果~
不是不是~~~ 想到怎样改的吗?
其实很简单,利用IE接口,就可以轻易的修改网页内容,达到恶搞的目的!
百度是我最爱去的网站,所以找他做示范了,百度不要骂我哦~~~
IE恶搞迷
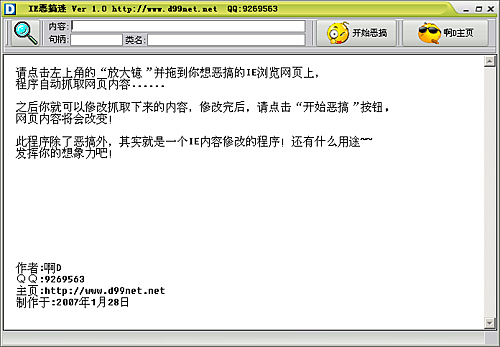
IE恶搞迷 下载
from:lengmo blog
熊猫烧香 - 核心源码 Delphi版本
--------------------------------------------------------------------------------
僅供研究使用!後果自行負責
代码:--------------------------------------------------------------------------------
阅读全文 »
Ha.Ckers.Cn
22号开始考试,一直到今天上午才考试完,4门考了4天。。
总算是完了,挂不挂科就是开学后的事了。 :lol:
今天在宿舍再玩一晚上,明天上午把电脑什么的送回家,然后回老家参加朋友的婚礼~
:cry: 朋友都结婚了,我却连女朋友都还没有。老妈都说我了。
阅读全文 »
By WhyTt
参数直接带如查询的函数和过程
menu
BBSList
ForumTree
Log
ShowRank
ShowRole
DelFile//deletefile
还记的以前在blog发的一篇bbsxp分析文档,http://computer.mblogger.cn/whytt/posts/59457.aspx
由于当时只看到在监狱那里有对log的引用,而没看到这里居然还有,所以一直没继续看下去,考试大部分完了,现在每天没撒事,于是看看代码打发时间,今天早上选的是bbsxp来开刀,嘿嘿~~~~
在bank.asp这个文件中,在倒数第6行那里有个对log过程的引用,
就是在银行转帐这里,思路是这里的。
先注册2个用户,拿一个用户跟几个帖子,赚10个金币,然后去银行那里去
阅读全文 »
鬼仔:针对 Windows 2000 SP4 English 和 Windows 2000 SP4 English all updates on day 11.01.2007 下的 Microsoft Visual C++ 6.0 SP6 ,我这里是中文版的xp sp2。没办法测试,谁有合适的环境?测试下~
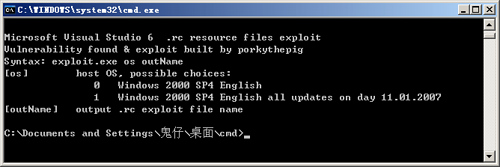
来源:milw0rm.com
阅读全文 »
鬼仔:我还没有测试,没有环境。。
来源:心路
这是LuoLuo写的EXP,他允许公布,所以我发一份到我的blog上面,他的blog地址为:http://luoluo.cnblogs.com/,这个EXP是用java写的,编译后作为applet插入到IE即可,测试了IE和FF均可成功。本EXP没有攻击性,成功之后运行计算器。如果有人修改之后用于攻击,后果自负。
阅读全文 »
补充一个下载地址: http://www.duote.com/soft/10147.html
鬼仔:我比较喜欢玩模拟器,我这里还有一些其他的模拟器和2G多的ROM,可惜没办法提供下载。
By benquick@Crsky:
不多做介绍,特别是80年代后的朋友肯定会喜欢这个帖子...电脑玩累了打一盘俄罗斯方块或者超级马力轻松一下...此版本非原创...但也是我多年搜集的经典游戏...希望老鸟们会喜欢...这个模拟器是中文版本,也支持手柄...其他的设置很简单自己研究
阅读全文 »