鬼仔注:方便编译perl写的EXP。就像以前发过的可以将php的exp转换成exe的 Bambalam PHP EXE Compiler/Embedder
。
来源:7jdg's Blog
很久没有用过这东西了,今天从机子上找出来一个是8.4版的,老的不能用了..来个新的,带注册机
C:p2x-8.80-Win32>perl2exe -register
Perl2Exe V8.80 Copyright (c) 1997-2006 IndigoSTAR Software
Please enter your registration key, or press enter to cancel
阅读全文 »
鬼仔注:在cnfjhh那里看到的,说是2003下也可以完美克隆,不过我在2003下测试了下,并没有成功,禁用后就不可使用了,以前网上流传的2003下的克隆是重启后帐户就会自动变为启用状态。有测试成功的请告知下。文章末尾有编译好的。
阅读全文 »
鬼仔注:V2
看到有朋友留言说不知道怎么编译,这里说下用VC里用Makefile文件编译的方法:
运行cmd.exe
进到vc/bin目录
运行vc-vars32.bat
进到makefile所在的目录
nmake /f makefile
来源:milw0rm
Exploit v2 features:
- Target Remote port 445 (by default but requires auth)
- Manual target for dynamic tcp port (without auth)
- Automatic search for dynamic dns rpc port
- Local and remote
阅读全文 »
来源:Neeao's Blog
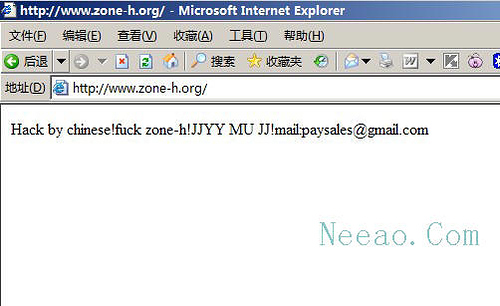
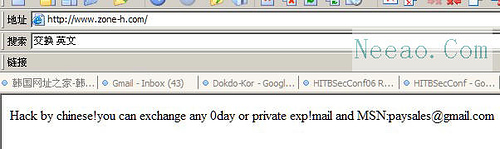
著名国际黑客站点zone-h.org被中国黑客所黑,
中国北京时间2007年4月18日1:40分左右,著名黑客站点zone-h。org首页被黑客替换,主页呈现如下字样:
Hack by Chinese!fuck zone!JJYY MU JJ!mail:paysales@gmail.com
现在首页已经恢复!
被黑截图:
by:剑心[B.C.T]
事情起源于preg_match("/^[0-9]?$/i",'',"$a")这个漏洞,由ste大牛发出来的,是说$在不带/d的情况下会表示在一个字符串结束或者结束附近,譬如php?a=123%0a就可
以通过这个正则表达式但是带入一个%0a,那么很好,漏洞就回到一个%0a能做什么上来了!
黑锅已经总结了一个,在文件扩展后缀里
1.php.jpg不能执行但是
1.php.jpg%0a就可以了(linux环境下)
另外如果在写文件的时候%0a就是一个新行了,对于数据库为文本的就是一个新记录
还有呢?数据库在对待1和1%a的时候是不一样的,1%a被更新到一个int类型的字段可能会导致溢出
在一些协议如http和ftp里%0a可以是一个新的命令的开始
阅读全文 »
来源:7jdg's Blog
by 孟方明[-273℃]
usage:locate.pl <host> <port> <times> <adds> <rep1> <rep2> <rep3> <ret<loc>> [p]
host======>目标主机IP地址(必选项)
port======>目标端口(必选项)
times=====>重复次数(必选项)
adds======>需要后推多少个字符(1-3)没有填0
rep1======>第一次替换数字(没有填0)
rep2======>第二次替换数字(同上)
rep3======>第三次替换数字(同上)
ret=======>指定返回地址(默认填0)
loc=======>
阅读全文 »
很多php使用defined()来防止外部直接访问php文件,从而保证了只让内部php文件include等调用。如下面:
阅读全文 »