风讯4高危漏洞
来源:amxku's blog
oosun cms4sp5 商业版存在严重注射漏洞
风讯4的防注射函数NoSqlHack存在致命缺陷,导致入侵者可以轻松得到webshell
Function.asp
来源:amxku's blog
oosun cms4sp5 商业版存在严重注射漏洞
风讯4的防注射函数NoSqlHack存在致命缺陷,导致入侵者可以轻松得到webshell
Function.asp
鬼仔注:在 清雅风萍 那里看到的,给了一个下载链接,我弄了下文件列表,抓了张图,box允许单文件最大10M,没办法,传到了Live SkyDrive上提供下载。其中有几个以前已经发过了。
# 压缩文件 C:\Documents and Settings\鬼仔\桌面\特南克斯源码.rar
2007-03-04 16:48 文件夹 文件夹 myBindFile
2007-03-04 16:48 文件夹 文件夹 opents
2007-03-04 16:48 文件夹 文件夹 SetDownloader
2007-03-04 16:48 文件夹 文件夹 便捷3389
2007-03-04
作者:cnqing
来源:中国互联网信息安全团队
SeesionIE v1021 beta
说明:
利用COOKIE信息来伪造会话的工具,内置winpcap.类似“黑帽”聚会中的hamster
v1.0.2.1更新:
1.去除了DEV皮肤控件
2.修正了多次覆盖COOKIE的Bug
整个过程分两步
A.xss取cookie
B.利用cookie伪造session
==========================================================================
Example:
A:
1.将下载的hkcxss.asp放到支持ASP的服务器,这里是http://www.cncert.net/xss/c.asp。
这是盗cookie脚本,结果存为同目录的cookies.xml
作者:cnqing
来源:中国互联网信息安全团队
WEBMS beta版
红客中国WEBMS是基于ASP.NET 2.0开发的一个实时的在线网站管理系统,基本包含以下几个功能:
1.文件管理:进行权限范围内的文件上传、新建、删除、修改、复制、粘贴、下载等功能。界面如图: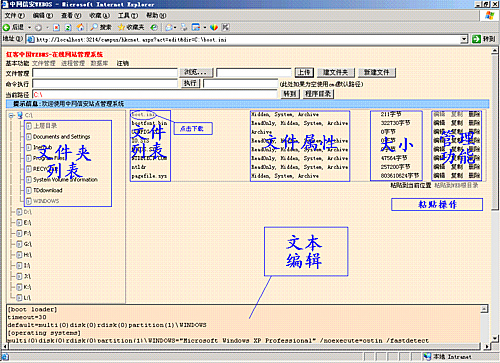
2.进程管理:进行权限范围内的进程列表,进程结束。界面如图:
3.CMD执行:执行权限范围内的任意命令,支持自定义CMD路径: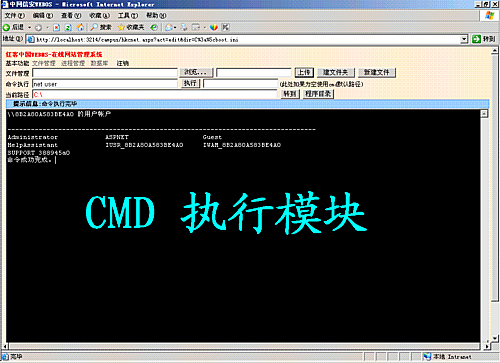
4.数据库管理:进行权限范围内的数据查询,自动分析数据表,字段,暂不支持修改:
来源:7jdg's blog
又是一个0day,0day年年有,今天特别多呀。声明一下,不是偶fuzz到的。。。 感谢精灵
超星阅览器(SSReader)是超星公司拥有自主知识产权的图书阅览器,是专门针对数字图书的阅览、下载、打印、版权保护和下载计费而研究开发的。经过多年不断改进,SSReader现已发展到3.73版本,下载量已经突破1500万次,是国内外用户数量最多的专用图书阅览器之一。
来源:Ph4nt0m Google Group
Link to exploit:
Please download and open it locally in Adobe Acrobat (not in Adobe Acrobat
ActiveX control):
http://security.fedora-hosting.com/0day/pdf/pdf_poc.pdf
Description:
0-day proof of concept (PoC) exploit for Adobe Acrobat.
Software affected:
+ Adobe Reader 8.1 (and earlier)
+ Adobe Acrobat Standard,
来源:milw0rm.com