作者: LZX
------
当mstsc.exe登陆远程桌面服务器的时候,mstsc.exe会将客户端的一些信息发给服务端,最讨厌的就是将本机的计算机名、网卡ip发送过去, 不管你跳了几次代理,在服务器上的任务管理器的“用户”选项卡中显示的客户端名就是我的计算机名,以及系统事件日志中也有,这个小插件就是解决这个问题 的,利用微软的Virtual Channel Client DLL插件接口来加载dll,然后hook API 修改返回的计算机名为空。
http://msdn.microsoft.com/en-us/library/aa383580(VS.85).aspx
阅读全文 »
作者:Netpatch
来源: WEB安全手册
有的时候,我们需要上传大东西,但是由于W2K3默认上传限制为200KB。这个时候,不得不分包,依次上传,那个累呀!
有人问为什么不用Microsoft.XMLHTTP和Adodb.Stream组件,直接从服务器上下载呢【要是不能访问网络呢?你会怎么做?】
阅读全文 »
作者: Jeff Moser
译者: 马国耀
原文链接: http://www.infoq.com/cn/articles/HTTPS-Connection-Jeff-Moser
当你在浏览了一个网站上面的商品之后,点击“继续并结帐”时会发生什么?本文即将对(浏览器)与Amazon建立安全连接的整个过程中最初的若干毫秒进行分析。当你点击继续按钮时一个新的页面将被加载:
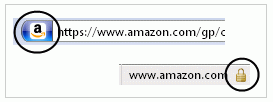
在短暂的220毫秒内,发生了很多有趣的事情,Firefox修改了地址栏的颜色,并在其右下角放置了一个锁状的图标。在我最喜爱的网络工具 Wireshark
以及略微修改的Firefox调试版的帮助下,我们可以对正在发生的事情看个究竟。
阅读全文 »
# 鬼仔:最近比较忙,所以更新比较少,抱歉。
来源: 80sec
背景说明:开心网是SNS类型网站中做得非常成功的一个站点,拥有海量的用户群,提 供的服务包括照片存储与分享、日记分享、短消息与在线聊天等沟通手段、休闲游戏、在线音乐播放分享等,而其本身对安全也相对于其他网站来说有较多关注。 80sec发现开心网中的某些地方实现得并不好,存在一些安全漏洞,而某些安全漏洞却对于web安全非常具有代表性,在某些情况下可能造成比较大的影响, 本次攻击测试即是对问题的简单证明,同时后续会给出处理此类问题时的解决方案。
阅读全文 »
作者: Inking
因为一些字符问题,所以英文版的exp没法直接用到中文操作系统上,花了些时间修改了milw0rm上的exp,在自己的中、英文 Win2k sp4 虚拟机中测试都通过。
阅读全文 »
# 鬼仔:lcx老大过来提醒更新到0.5了,貌似直接从0.2到0.5。
update(2009.10.09):刚看到更新到0.7了
作者: lcx
'今天搞了个网站,注入点过滤得很变态,工具都不能跑,于是写了这个东东:
阅读全文 »
作者: mikawawa
今天看rss reader上又有几个好友发了一些关于flash封装js代码的相关文章。看完后,仔细琢磨了一下,感觉应该把一些TIPS发到blog上做个备份吧。
一、首先,咱们说说flash代码的保护。
关于这个问题,我觉得对swf进行加密混淆很关键,因为浏览器在浏览到swf文件后都会缓存到本地,所以被拿到样本也就不足为奇了。但是如果能对其进行必要的加密混淆,我相信对于大多数人来说想要看到完整的源代码似乎就变得非常困难了。网上的混淆加密工具很多,我这里给一个大家可以测试下:
http://doswf.googlecode.com/files/DoSWF4.0.2.exe
当然好的加密混淆工具也是非常难得,看大家怎么去找了。
阅读全文 »