分类 ‘技术文章’ 下的日志
XSS攻击Cookie欺骗中隐藏JavaScript执行
DB权限 执行系统指令的动画
信息来源:邪恶八进制
原帖地址:http://forum.eviloctal.com/read.php?tid=25838
原创作者:hack520
下载地址: 点击下载
Grep与web漏洞挖掘+一款WIN下的GREP软件
文/SuperHei_[At]_ph4nt0m.org 2006-03-08
[a.下面的grep(http://www.interlog.com/~tcharron/grep.html)不支持-r参数,可以使用下面的格式:
grep -in "\(include\|require\)" C:\test\*.php C:\test\admin\*.php
也可以使用cygwin移植来的grep(http://zhouzhen.eviloctal.org/Look.asp?LogID=814)
b.多个关键词or模式使用|,如果使用and模式,可以使用下面的管道模式:
grep -in "\select\|$aid" C:\test\read.php |grep -i "from"]
1.包含漏洞
关键词: include require
C:\>grep -in "\(include\|require\)" C:\test\*.php
FCKeditor的入侵心得体会
信息来源:Cnlnfjhh's Blog
晚上和宝看个台湾的站,后台套用的是FCKeditor的系统.
这貌似是个全世界都在用的编辑系统,什么韩国日本台湾美国的站都在用
再入侵的时候,宝发现的心得我记录下:
http://www.xxx.tw/admin/FCKeditor/editor/filemanager/browser/default/browser.html?Type=all&Connector=connectors/asp/connector.asp
打开这个地址就可以上传任何类型的文件了,我和宝上传的是.asa的,在编辑器的目录下正常的显示出了马.
但一时间找不到上传地址,后来经过推断,确定马儿上传到的位置是:
http://www.xxx.tw/UserFiles/all/1.asa
经过我们的思路整理,得出了 "Type=all" 这个变量是自己定义的,在这里创建了all这个目录,而且新的目录没有上传文件格式的限制.
动易2006 SP4的漏洞利用
动易2006 SP4版最新漏洞公告
信息来源:Bug.Center.Team
动易网站管理系统(CMS)存在严重安全漏洞
发布日期:2006-10-21
漏洞发现:Bug.Center.Team
漏洞文件:网站根目录下 NewComment.asp
漏洞等级: 严重
影响版本: 所有版本(包括免费版、商业SQL版及Access版)
漏洞描述:此漏洞主要通过NewComment.asp存在的注入漏洞,以获取系统管理员权限,并通过修改系统设置上传木马程序,进而控制整个动易系统。特别是对于SQL版的系统会造成严重的后果。
解决方案:更新补丁包中的NewComment.asp文件。如果您不需要使用评论调用的功能,可以直接删除这个文件。
补丁下载: 点击下载
真正的dir溢出
刚在CN.Tink那里看到的,哈哈,挺好玩的!
我试了下,截图如下: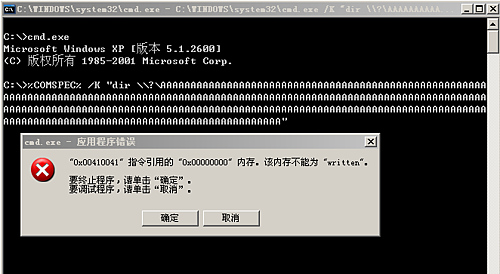
Windows Command Processor CMD.EXE Buffer Overflow
Execute the following line in cmd.exe (copy-paste)..
tested on winxp sp2 (fully patched) on 2006/10/06/17.56
(it is a single command, has been split into multiple lines for readability sake).