Author: void[at]ph4nt0m[dot]org
Blog: http://hi.baidu.com/54nop
Team: http://www.ph4nt0m.org
Date: 2008-04-09
影响版本:
Foxmail <= 6.5 beta1(build015)
分析:
Foxmail的fmrsslink.dll控件里IRss接口AddUrl(URL, Info)方法未检查网页提供的rss链接长度,当用户通过IE右键菜单收藏超长rss链接至Foxmail时,将导致栈溢出.
阅读全文 »
鬼仔注:一些firefox的扩展,我这里扩展已经几十个了,不过不常用的都是禁用状态。
原始连接: Firefox Security Tool Kit - FSTK v3.0
About one year ago, I’ve created a bundle which contained several different extensions for Firefox
related to web application
阅读全文 »
文章作者:xiaolu [BST]
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
这个不是exe2vbs 所有类型的文件都可以转化的 不过限于string的大小 文件不能太大 我测试过3m的文件是可以的
Tr4c3:为了方便在dos下使用,我把inputbox改成了args。
'Program By xiaolu
'name:file2vbs.vbs
On error resume next
Set Args = Wscript.Arguments
If Args.length<>2 Then
Wscript.Echo "Usage:" & Wscript.ScriptName & " c:\muma.exe c:\muma.vbs"
Wscript.Quit
阅读全文 »
* 128 kbit/s download
* Web only
* Free
http://www.linkideo.com
作者:lcx
来源:vbs小铺
嘿嘿,真无聊,这东东好玩不好用。
全部文件下载:http://www.icehack.org/attachment.aspx?attachmentid=56
vbs源码:
阅读全文 »
刚起床,丰初就传给我的。
带测试动画
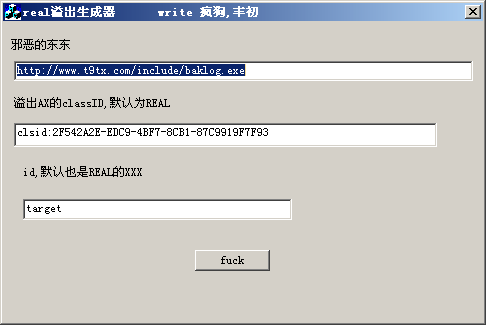
下载地址:http://www.box.net/shared/4u5vfiu8g8
鬼仔注: 另外一个版本
,在baicker那里看到的
milw0rm上的,生成器
lcx给的,稍微改了改代码,据说好用
代码放最后
---------------------lcx那里发的---------------------------------------
作者:lcx
来源:vbs小铺
代码如下:
阅读全文 »
文章作者:mika
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
mysql出来5版本以后,注入漏洞要比以前更容易利用了,也可以像mssql那样直接暴取了(甚至比mssql更容易了,因为mssql暴取是需要错误提示开启的,如果错误提示关闭的话,是需要暴力猜解的,而mysql的只要你找准注入点只要可以union出任何一个字段能在页面显示出来就可以了)。自从读了flyh4t的文章《Mysql5注射技巧总结》就一直想测试一下,结果我发现很多的站都更新到了这个版本,于是测试得不易乐呼~~~ 为了节省力气,自然是运用了自己所学的知识写个简单的工具自动暴取,比起手工来要省事多了。觉得会有许多朋友需要这样的工具,我虽然在网上找过包括最新的 pangolin,但是测试结果都不尽如
阅读全文 »