机器狗写入到userinit.exe文件的下载者源码
文章作者:naitm
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
文章备注:从IDA中复制,稍作修改所得。
ASM
文章作者:naitm
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
文章备注:从IDA中复制,稍作修改所得。
ASM
软件作者:naitm
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
我偶然得到一个机器狗病毒的样本,于是很邪恶的做了一个生成器。
我想这东西,肯定已经有人做了生成器出来了,但是就是不肯共享出来,那就让我放一个出来吧。
注意:URL内要填的是下载文件的列表
亲测可穿冰点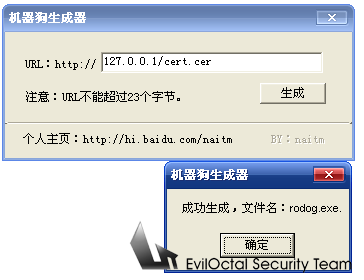
下载: maker.zip (16.47 KB)
来源:vbs小铺
文章作者:mika
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
前两天就看到这个exp了,漏洞本身俺就不多说了,非常简单的栈溢出,exp都给了用od或者windbg跟一下就出来了,这里俺要非常感谢gyzy 哥哥对俺的帮助,当俺一拿到exp的时候就非常庆幸,感觉会很容易修改(事实也是如此),于是俺就修改了ret地址,然后把俺原来用的shellcode (下载执行的)替换exp里执行calc的,但是没有成功,word一闪而过,也没报错也没下载。然后再看了看原exp的shellcode,发现是 alpha2编码过的,于是俺想当然的以为俺的shellcode也得编码,可是编码发现还是不能运行而且出现错误了,俺单独把编码过的 shellcode拿出来执行却能成功,百思
<!--
FaceBook PhotoUploader Buffer Overflow Exploit
written by e.b.
Tested on Windows XP SP2(fully patched) English, IE6, ImageUploader4.ocx 4.5.57.0(FaceBookPhotoUploader2.cab)
The following controls are also vulnerable:
Aurigma ImageUploader4 4.5.70.0 and 4.5.126.0
-----------------------------
{6E5E167B-1566-4316-B27F-0DDAB3484CF7}
<!--
MySpace Uploader Buffer Overflow Exploit
written by e.b.
Tested on Windows XP SP2(fully patched) English, IE6
MySpaceUploader.ocx version 1.0.0.4: {48DD0448-9209-4F81-9F6D-D83562940134}
Aurigma ImageUploader4.ocx version version 4.5.70.0: {6E5E167B-1566-4316-B27F-0DDAB3484CF7}
Thanks to h.d.m. and the Metasploit crew
-->
<html>