Posts
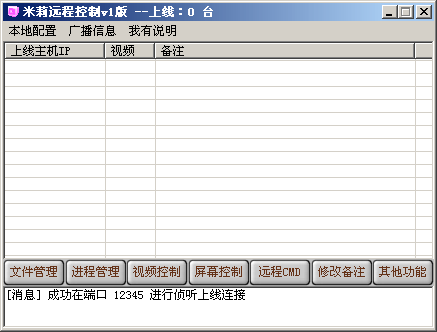
熊宝宝远控源代码
鬼仔注:从gyzy转来四个远控的源码,还有一个灰鸽子VIP1.2的源码没转,因为我记得那个很早以前就有了,所以没发。我这里有一份,是06年1月份下的。
来源:gyzy's Blog
这套代码是参考了institution ,风讯3.2,鸽子1.2,minirat 5.0等写出来的
目前最新版本写到了6.8,这是最初的调试版,发出来大家一起研究下,谁想怎么改就怎么改吧
因为我不打算继续开发了,所以开源,最新版本涉及到一些核心技术,不方便发布,因此开源调试版本,基本功能都在
by 老熊 QQ:289284226
wwww.mybr.org
下载地址: 熊宝宝远控源代码
vbscript&javascript 操作cookie
PHP168 CMS的一次新异漏洞分析
浅析BlogEz安全性
来源:网络
BlogEz是一款免费的PHP博客系统,页面非常漂亮,功能也很齐全。目前有比较多的网站采用了这套系统作为自己的网上家园。在看完所有的代码后,我发现其安全性还是不错的,该系统的程序员对脚本方面的一些基本安全问题都考虑到了,不过由于他的疏忽,还是有几个地方存在一些问题,可能导致非法入侵。下面我们就一起来看一下。
comment.php文件的作用是对文章进行评论,它只对ID进行了过滤,其他地方过滤的很简单,可以轻易地绕过。其代码如下:
日志清除器:清除IIS,FTP,计划任务,TCP/IP限制,系统日志
最近发现清除日志的工具都被杀了,郁闷了,干脆自己用DELPHI写了一个
***********************************************************************
* 日志清除器 by 绝对零度 QQ:48124012 *
* Bug.Center.Team http://www.cnbct.org Blog:http://www.0571m.com *
* *
* 功能:清除IIS日志,FTP日志,计划任务日志,TCP/IP限制,系统日志 *
* *
* -logfiles: 默认清除指定IP地址在LogFiles目录下的IIS,FTP,计划任务日志 *
* 可以自定义需要清除目录. *
* -eventlog: 清除系统日志 *
Rav 核心驱动 memscan.sys 本地权限提升漏洞
Author: Polymorphours
Email: Polymorphours@whitecell.org
Homepage:http://www.whitecell.org
Date: 2007-07-17
近期在发现symtdi权限提升的漏洞的基础上,对瑞星的驱动程序也进行
分析,发现也存在问题,由于驱动程序中处理 IRP_MJ_DEVICE_CONTROL
例程没有检查用户传入的缓冲区地址的合法性,造成任意内核地址可写
的漏洞,用户可以发送恶意的DeviceIoControl的来完全的控制计算机。
请看以下汇编片段:
突破 Windows NT 内核进程监视设置限制
Author: PolyMeta
Email: PolyMeta@whitecell.org
Homepage:http://www.whitecell.org
Date: 2007-06-10
监视进程创建和销毁,最常用的手段就是用 PsSetCreateProcessNotifyRoutine()
设置一个CALLBACK函数来完成。该函数的原形如下: