Discuz! 4.x SQL injection / admin credentials disclosure exploit
前段时间发过Discuz! 5.0.0 GBK版本的EXP
今天在CN.Tink那里看到的4.x的,我去原站转了过来,然后找了个Discuz! 4.1.0测试了一下,成功,看下面截图,Discuz! 5.0.0 GBK版本的那个EXP又许多朋友不知道怎么用,当时我说了下,还是有朋友不明白,这次我截了图上来,不知道怎么用的朋友看下应该明白的。
图: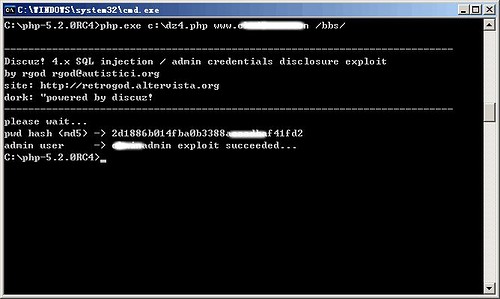
前段时间发过Discuz! 5.0.0 GBK版本的EXP
今天在CN.Tink那里看到的4.x的,我去原站转了过来,然后找了个Discuz! 4.1.0测试了一下,成功,看下面截图,Discuz! 5.0.0 GBK版本的那个EXP又许多朋友不知道怎么用,当时我说了下,还是有朋友不明白,这次我截了图上来,不知道怎么用的朋友看下应该明白的。
图:
信息来源:红狼安全小组(www.wolfexp.net)
文章作者:阿呆
最近玩新云时,在COOKIE欺骗的时候,经常会遇到已经有管理员在线,不允许多用户同时登陆,导致进不了后台,拿不了webshell,很是郁闷,下了新云的源码回来看了下。在 admin_login.asp文件里发现了个小问题,一起来看看(由于小弟ASP算不上入门,仅简单分析下,出错了别拿番茄炸我):
文章标题:风讯4.0未公开Bug
文章作者:WhyTt
漏洞发现时间:2006年10月24日
个人Blog:http://why_tt.mblogger.cn //个人
个人Blog:http://whytt.mblogger.cn //技术
影响版本:ACCESS和MSSQL
补充一句,这个东西只是看代码时随便看到的一处,其他地方还多着呢,当时写下来还没测试,我就记了下来,其中有什么不对,还望理解。哈哈~
前段时间网上流行的SQL注入是利用伪造代理IP来实施攻击,这个HTTP_X_FORWARDED_FOR在一段时间内倍受人们关注,今天在看风讯4.0的时候也发现这样一个注入点,可笑的是程序员是考虑到对HTTP_X_FORWARDED_FOR的过滤,但是在带入查询时,好象是忘记把过滤的变量带入,而直接带入了没过滤的VisitIP。
下面是分析代码:
在Stat/Index.asp文件中第18行,
作者:云杉
信息来源:火狐技术联盟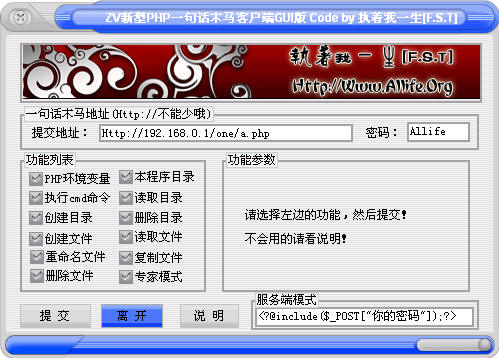
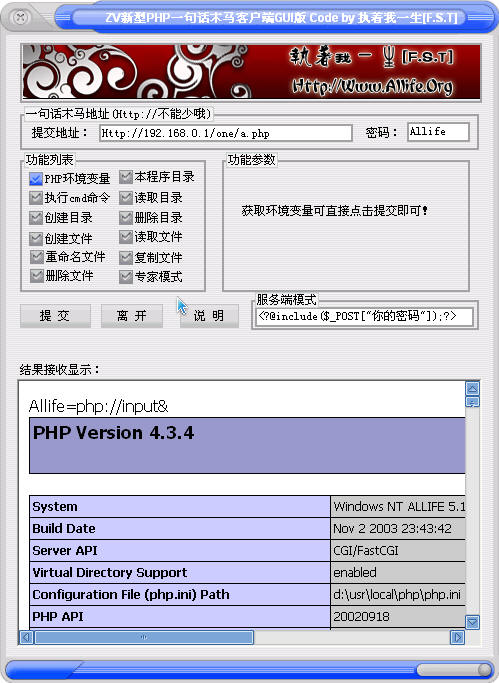
ZV新型PHP一句话木马客户端GUI版(Include利用方式) by 执着我一生[F.S.T]
=============
说明
=============
1. 说起写这个东西,我是看了ZV大大的《一种关于一句话木马的更新思想》这篇文章后,向我等这样的菜鸟利用起来确实挺麻烦,所以就有了这个工具。工具写的垃圾,有的功能实现不了,拿不出手啊。。。
愿意用的就用吧,高手可以飘过了:)
原始的文章地址:
http://my.opera.com/zvrop/blog/show.dml/394634
信息来源:邪恶八进制
原帖地址:http://forum.eviloctal.com/read.php?tid=25838
原创作者:hack520
下载地址: 点击下载
文/SuperHei_[At]_ph4nt0m.org 2006-03-08
[a.下面的grep(http://www.interlog.com/~tcharron/grep.html)不支持-r参数,可以使用下面的格式:
grep -in "\(include\|require\)" C:\test\*.php C:\test\admin\*.php
也可以使用cygwin移植来的grep(http://zhouzhen.eviloctal.org/Look.asp?LogID=814)
b.多个关键词or模式使用|,如果使用and模式,可以使用下面的管道模式:
grep -in "\select\|$aid" C:\test\read.php |grep -i "from"]
1.包含漏洞
关键词: include require
C:\>grep -in "\(include\|require\)" C:\test\*.php