/文 空虚浪子心[XGC]
【IT168 专稿】最近笔者在网上看到一个新文章《 JSESSIONID Regeneration in Struts 2
》,讲的是一段代码,在STRUTS 2框架中,防御Session Fixation攻击。笔者比较老土,看不懂英文,还好能看懂代码,发现这是一种平时开发中(至少自己是这样),从来没注意过的攻击。关于这种攻击,刺在自己博客上写了篇文章《 关于Session Fixation
》。我在邮件列表,和文章后面跟帖讨论了下,但是仍然感觉自己说的不是很清晰,毕竟没有实战,所以实践了一下自己的想法,重新写篇文章补充下。注:为了保证质量,本文假设读者对cookie和session基本概念和特性已经掌握。
作者是从防御代码中,发现这种攻击的存在,所以,我们先看防御的代码:
阅读全文 »
update:是MS04-028, alert7
大牛和 Greysign
大牛鉴定过了。不知道谁拿个MS04-028在群里发着玩,很多同学的杀软都报了。MS08-052好像不影响JPG,只影响VML、EMF、GIF、WMF、BMP。
今天下午卡巴突然弹出来提示框(当时没截图,从报告中找出来的):
文件 X:\Program Files\Tencent\QQ\*****(我QQ)\image\{BA67DC3C-9090-445D-892B-8504175DBF8F}.JPG:检测到:木马程序 'Exploit.Win32.MS04-028.a'.
报的是MS04-028,也不知道到底是MS04-028还是MS08-052。
然后又从隔离区把这张图片给恢复出来,看看内容:
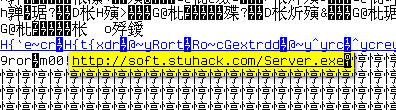
ps:刚看到 职业欠钱
那里也遇到了这个东西,跟我这里一模一样。
来源: 梦之光芒
这个批处理看了下,很有创意。(没找到原连接,但代码中有名字)
原理是这样:
help:命令查询cmd命令列表
help cmd:命令查询具体的描述
然后以html的相关格式写进超文本文件。
但也因此资料是不完全的,譬如最常用的net等命令不会被攫取。
---------------------------------以下代码存入*.bat---------------------------------
阅读全文 »
非常高兴的宣布JSky这一完全免费的Web应用漏洞扫描软件终于进入beta版本了。此时对所有互联网的朋友开放使用。下载请到 http://www.nosec.org/web/jsky
很感谢在alpha版本中提出了宝贵 意见的朋友,不管是马甲也好、NOSEC的FANS也好,从大家对JSky的关注情况来看确实令我感到万分的欣慰。本次beta版本除了解决了alpha 版本中朋友反馈的一些问题以外,也添加和完善一些功能。希望大家喜欢,enjoy it.
阅读全文 »
鬼仔注:刚找xiaoyu要了文中所说的test文件,另外xiaoyu也发了我一个视频,一块放上来,下载地址: test
、 fstab后门视频.rar
。test 备份地址
。
作者: xi4oyu
方法一:setuid的方法,其实8是很隐蔽。看看过程:
[root@localdomain lib]# ls -l |grep ld-linux
lrwxrwxrwx 1 root root 9 2008-06-07 17:32 ld-linux.so.2 -> ld-2.7.so
lrwxrwxrwx 1 root root 13 2008-06-07 17:47 ld-lsb.so.3 -> ld-linux.so.2
[root@localdomain lib]# chmod +s ld-linux.so.2
[root@localdomain lib]# ls -l |grep ld-2.7.so
-rwsr-sr-x 1 root root 128952 2007-10-18 04:49 ld-2.7.so
lrwxrwxrwx 1 root root 9 2008-06-07 17:32 ld-linux.so.2 -> ld-2.7.so
[root@localdomain lib]#
我们这里给/lib/ld-linux.so.2这个文件(在FC8里,它指向ld-2.7.so这个文件)加了setuid属性。然后我们看怎么利用它。
阅读全文 »
来源: cloie
首先3389的SHIFT后门极少
其次大部分SHIFT后门都加密
所以手工一个一个尝试是挺傻的,写成自动扫描的话,还能让人忍受
下载 ftp://ftp.microsoft.com/ResKit/win2000/roboclient.zip
smclient -f:shift_backdoor.txt -s:125.91.15.254 -l:1 -v -d
阅读全文 »
作者:Ryat
来源: 狼族论坛
好久没在论坛发什么东西了,今天中秋满月,发个小漏洞:)
漏洞代码:
vote/vote.php

// 22行
$optionids = is_array($op) ? implode(',',$op) : $op;
...
$db->query("UPDATE ".TABLE_VOTE_OPTION." SET number = number+1 WHERE optionid IN ($optionids) ");
阅读全文 »
作者: cnqing
No Arp欺骗的会话劫持工具,支持上行,下行双向劫持。
发布时间: 2008年9月12日
更新:
整合Httphijack 的功能并大大提高效率;
增加上行劫持方式 即可用于服务器网络;
更新引擎库;
阅读全文 »