标签 ‘百度空间’ 下的日志
The Week of Baidu Bugs - Day 05: 百度空间多处XSS漏洞
ASJS通信盒子之百度空间相册
作者:ycosxhack
来源:余弦函数
Flash与时下流行的Flex(Adobe给出的RIA解决方案,我才开始接触:-()使用的编程语言皆为ActionScript。而JavaScript主要被用于web客户端进行数据的逻辑控制。这两个脚本语言之间的通信模型我称之为ASJS通信盒子。
研究这个,我的目的是给XSS增加点新鲜血液,其中会涉及到XML XSS(本文无)。这次的研究对象为百度空间相册,在空间首页中显示的相册功能模块。虽然有好几次的心跳,但还是没XSS成功~~~不过这次分析还是有收获的。比如:我开始写这篇文章了^^
http://www.xsscos.com/test.php?xss=hello-world这样格式的url不陌生吧?
百度空间蠕虫分析ex/*exp/**/ression*/pression
百度空间文章提取工具Alpha2
作者:Monyer
来源:梦之光芒
Monyer自己也知道,现在的软件成天的Alpha1、Alpha2...Beta1、Beta2...Preview1、Preview2...Sp1、Sp2很讨厌,成天没事总升级玩了。但是Monyer似乎没有突破这个传统——百度空间文章提取工具Alpha2。
原因很简单——在我认为基本上完成它需要几个月的时间(我需要学习等等),所以必然不喜欢期间老版本的一些蹩脚的功能使大家反感,另外也希望每次更新大家的评论能给我一些建议,不至于画蛇添足。
简单介绍一下对这个东西的开发版本控制(在功能开发阶段会延续Alpha版本,在测试完善阶段会发布Beta版,直到相当完善了再发布正式版给大家,望理解)
所以熟话说“先明后不争”:如果只是为了尝鲜的好友,那么可以使用A
Monyer发布“百度空间文章列表提取工具”
作者:Monyer
来源:梦之光芒
这是一个Html静态页面的百度空间文章列表提取工具
代码接近300行
为javascript纯脚本编写
都是Monyer一行一行打上去的。
下面介绍一下使用方法:
把代码下到本地保存为*.html文件
(一定要把HTML保存到本地,服务端无法运行)
用IE(最好是IE7)打开html页面,输入自己空间地址,点击初始化。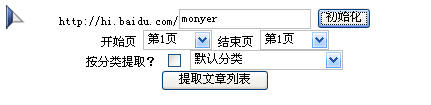
空间文章的页数会被自动获取,
百度博客目录提取工具(HTM版)
BY Jmdcw
百度博客也试行了好长一段时间了,但直到现在,博客目录功能还是没有推出。虽然我为了解决这个问题,也建了个百度互联,但响应的人还是很少,可能是因为免费空间不稳定的原因,也可能是难登大雅之堂。
在冬眠之前,我曾写了一段 HTM版 的目录提取代码,但一直没有放上来,下面就把代码贴出来。
代码如下:
从百度空间到中国博客漏洞
发表于《黑客防线》06年11期
作者:梦之光芒(Monyer)
这几天总有朋友问我在十期黑防上介绍的ajax hacking的影响程度究竟有多大,并且如何针对现阶段的网络状况进行web2.0漏洞的测试及利用,这次借助黑防给大家看看仅对于其中的xss跨站漏洞,目前有哪些代码注入的方式,其影响力又有多大!
在真正的漏洞探索旅程开始之前,我先给大家介绍一下我以及好友daishuo在百度空间发现过的跨站漏洞利用方式以及百度对漏洞围杀的过程,相信这样你会对xss有一个具体的了解。
百度空间漏洞攻防战
最初百度空间的beta版事实上没有过滤任何代码,所以可以直接在空间的自定义css里插入js或vbs代码,譬如:
body{background:url(“javascript:alert('xss')”)}”