<!--
The problem is in wkimgsrv.dll module shipped with many MS Offiice
Suite (tested on MS OF 2003,MS OF 2007)
Actually,this is not the case of buffer overflow attack,just a exploit
of insecure method WKsPictureInterface.
Setting this point to any where in memory and IE will crash when
wkiimgsrv's trying to access an invalid memory location.
阅读全文 »
刚起床,丰初就传给我的。
带测试动画
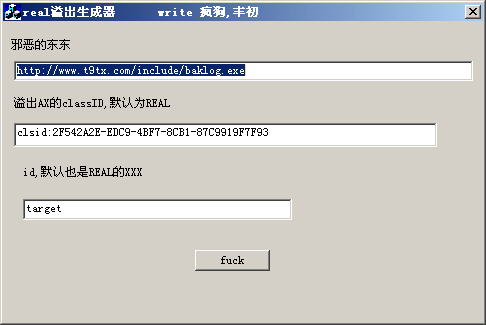
下载地址:http://www.box.net/shared/4u5vfiu8g8
鬼仔注: 另外一个版本
,在baicker那里看到的
milw0rm上的,生成器
lcx给的,稍微改了改代码,据说好用
代码放最后
---------------------lcx那里发的---------------------------------------
作者:lcx
来源:vbs小铺
代码如下:
阅读全文 »
来源:rosicky311(小浩)的窝
受影响版本:
Real Networks rmoc3260.dll 6.0.10 45
Real Networks RealPlayer 11
描述:
BUGTRAQ ID: 28157
CNCAN ID:CNCAN-2008031113
Real Networks RealPlayer是一款流行的媒体播放程序。
Real Networks RealPlayer包含的'rmoc3260.dll' ActiveX控件存在内存破坏问题,远程攻击者可以利用漏洞以应用程序进程权限执行任意指令。
问题存在于'rmoc3260.dll' ActiveX控件,版本为6.0.10.4:
{2F542A2E-EDC9-4BF7-8CB1-87C9919F7F93}
阅读全文 »
From:fuxudong
记性不太好,有时候遇到挂马看clsid不知道是什么漏洞.网络巡警 超级巡警 懒人小G 余弦函数等的博客或者主页上搜集了几个 供自己查询 ^_^ 本来想一个链接一下的 后来想象也许自己去搜索这些高手的博客获得的可能会更多 要查看详细的大家自己动手吧 ^_^
RealPlayer播放列表处理栈溢出漏洞
RealPlayer 播放器中的MPAMedia.dll 提供的数据库组件,在处理播放列表名时存在栈溢出漏洞,可以使用ierpplug.dll提供的IERPCtl ActiveX 控件导入一个特殊的播放列表让RealPlayer读取,病毒作者可以通过构造包含此漏洞触发代码的恶意网页,当用户不小心浏览过该网页时,
阅读全文 »
Team: http://www.ph4nt0m.org
Author: 云舒(http://www.icylife.net)
Date: 2008-02-19
做windows系统渗透测试的时候有webshell了,但是拿不到shell,用来提升权限,也是个很郁闷的事情。一般来说,使用mdb jet引擎的溢出比较常见,但是有时候根据服务器上安装的第三方软件,使用一些新的方法,或许能有一点转机。这里主要描述一下调用activex溢出服务器的思路,方法很简单。
activex溢出一般都是用来攻击客户端的,但是这里,主要就是利用了asp是在服务端执行的,而且可以调用activex控件的原理。废话不多说了,一小段测试性质的代码,在服务器上放这么个asp文
阅读全文 »
来源: 网络巡警的博客
2007年度,网页木马层数不穷(其实从来也没少过),与以往稍微不同的是,在“黑客”玩烂经典网马漏洞了MS0-014和MS07-017之后,在使用了各种加密,跳转,框架包含之后,随着用户安全意识的提高(稍微高了那么一点点,知道打补丁了),系统漏洞的已经被最大限度地使用了,今年随着WEB讯雷惊暴漏洞之后,雅虎通漏洞,百度搜霸漏洞,PPStream ,暴风影音II,QQ场景,新浪UC ,MSN Messenger 视频漏洞,联众世界游戏大厅,各主流应用软件仿佛赶集似的出现0-Day漏洞,而且都以迅雷不及掩耳盗铃之势被病毒作者利用,往日为我们工资、学习和娱乐带来便捷和快乐的软件,仿佛一夜之间变得青面獠牙,成为病毒传播的快速通道!
阅读全文 »