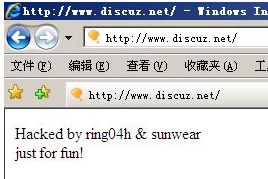
Discuz! [flash] xss bug
author: 80vul-A
team:http://www.80vul.com
一 分析
其实该漏洞在2007年就公布过了[1],但是经过80vul-A测试改漏洞一直没有被修补。该漏洞的分析主要点如下:
第一:Discuz!把allowScriptAccess设置为sameDomain:<param name="allowScriptAccess" value="sameDomain">我们只需要把swf文件上传到目标上就可以使用[flash]调用我们构造的swf了。