<!--
FaceBook PhotoUploader Buffer Overflow Exploit
written by e.b.
Tested on Windows XP SP2(fully patched) English, IE6, ImageUploader4.ocx 4.5.57.0(FaceBookPhotoUploader2.cab)
The following controls are also vulnerable:
Aurigma ImageUploader4 4.5.70.0 and 4.5.126.0
-----------------------------
{6E5E167B-1566-4316-B27F-0DDAB3484CF7}
阅读全文 »
<!--
MySpace Uploader Buffer Overflow Exploit
written by e.b.
Tested on Windows XP SP2(fully patched) English, IE6
MySpaceUploader.ocx version 1.0.0.4: {48DD0448-9209-4F81-9F6D-D83562940134}
Aurigma ImageUploader4.ocx version version 4.5.70.0: {6E5E167B-1566-4316-B27F-0DDAB3484CF7}
Thanks to h.d.m. and the Metasploit crew
-->
<html>
阅读全文 »
来源: 网络巡警的博客
2007年度,网页木马层数不穷(其实从来也没少过),与以往稍微不同的是,在“黑客”玩烂经典网马漏洞了MS0-014和MS07-017之后,在使用了各种加密,跳转,框架包含之后,随着用户安全意识的提高(稍微高了那么一点点,知道打补丁了),系统漏洞的已经被最大限度地使用了,今年随着WEB讯雷惊暴漏洞之后,雅虎通漏洞,百度搜霸漏洞,PPStream ,暴风影音II,QQ场景,新浪UC ,MSN Messenger 视频漏洞,联众世界游戏大厅,各主流应用软件仿佛赶集似的出现0-Day漏洞,而且都以迅雷不及掩耳盗铃之势被病毒作者利用,往日为我们工资、学习和娱乐带来便捷和快乐的软件,仿佛一夜之间变得青面獠牙,成为病毒传播的快速通道!
阅读全文 »
secdrv local exp
winxp cn sp2, win2k3 cn sp1 测试通过
之前的版本只能xp下用,这个2k3也可以了,其实前段时间朋友给过我一个这个漏洞的1day,但是朋友的东西不能乱发,这次是自己写的,发出来大家恶心一下。
http://www.blogjava.net/Files/baicker/secdrv_local_exp.rar
by 009
http://www.blogjava.net/baicker
作者:疯狗
终于在milw0rm找到了一个不错的shellcode,down&exec的,灰常好用!顺手写了一个C测试了下,结果是成功下载并执行了"木马",muma.exe是我用delphi写的一个简单的执行测试程序,无毒无害。
阅读全文 »
By:疯狗【B.C.T】
忽然发现我仅仅是发掘ActiveX漏洞,但不去利用,利用远远要比发掘有趣:)
COMRaider自带了一个vuln.dll的漏洞链接库文件,我就拿这个下手吧(外面的AX漏洞要么已经被开发出exp,要么已经被找的差不多了...)
一共5个函数,我就用Method1参数进行攻击,字符型的
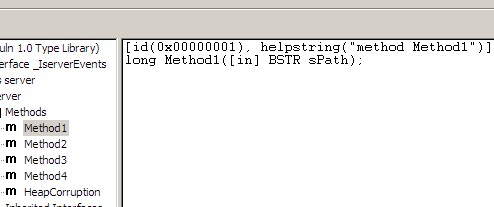
溢出点的定位我还是用CCProxy Telnet Proxy Ping远程栈溢出分析中的方法,首先生成1000个字符,然后提交到函数中,意料之中的崩溃,看看错误
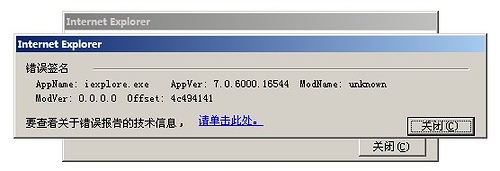
阅读全文 »
小改了一下代码,这下好用了
WinXP_CN SP2测试通过
Win2k3测试蓝屏,注意保存文件哦
http://www.blogjava.net/Files/baicker/localPrivilege.rar
--------------------------------------
by 009
http://www.blogjava.net/baicker
来源:酒水不犯茶水
迅雷官方最新版本迅雷(Thunder5.7.4.401)依然受此漏洞影响
挂马相当好用,只是如果用iframe,宽高不能为0
(pplayer.dll 组件版本号:1.2.3.49,CLSID:F3E70CEA-956E-49CC-B444-73AFE593AD7F)
http://www.blogjava.net/Files/baicker/xunleikankan.rar