鬼仔:前段时间发过 IMail 2006 and 8.x的Exp
,但是那个是针对英文版的,当时就有朋友说“有中文版的就好了”,这次,就发一个中文版的:Test imail8.13,8.15 on win2000 and win2k3 chinese version.
来源:心路
写这个的时候,懒了一下,没有动态生成shellcode,而是直接使用了一个固定的key来编码,所以某些监听IP和端口会有问题,包含特殊字符,不过程序做了判断,直接不运行。—_—!
代码:
阅读全文 »
来自:齐总的blog
C:\>imail2006_8.x_1.exe
IMail 2006 and 8.x SMTP 'RCPT TO:' Stack Overflow Exploit
Coded by Greg Linares < glinares.code [at] GMAIL [dot] com >
Usage: imail2006_8.x_1.exe [hostname] [port] <Payload> <JMP>
Default port is 25
==============================
Payload Options: 1 = Default
==============================
阅读全文 »
信息来源:Cnlnfjhh's Blog
前段时间的DZ,这些天的phpwind,闹的老外都关注了。
几天前www.milw0rm.com已经公布了另一个SQL injection exploit
代码大家都已经有了吧,不是剑心的,是国外的。
偶找了个动画给大家观看。
大家先看完这个,再去尝试Sql吧
点我下载动画演示
PS:
-t为时间,一般为10-15分钟
-t10
需要提取phpwind的key,密匙。如果不行就换另一个。
点我下载执行代码
PS:
前提条件:php.ini中的
short_open_tag = off
neeao那里看到的
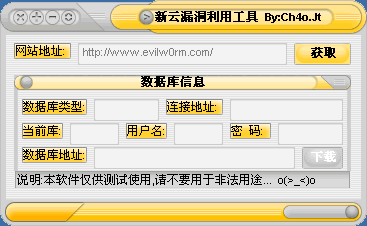
作者:Ch4o.Jt
新云的漏洞我不多说就,就因为过滤不当导致下载conn.asp数据库连接文件...
这工具我用了半天时间写,其实也是垃圾东东来的,高手见笑了...
可能你会问,为什么可以读取服务器的数据连接等信息,真的SB一个,偶的程序是把conn.asp文件下载到临时目录,然后程序会过滤并读取出来,1秒钟就完成所有操作...
没法,现在黑站要的是速度和效率...
我看见市面上一些程序,看了简直就是想吐...先是要你填写网站地址,一按就显示漏洞地址:http://www.xxx.com/flash/downfile.asp?url=UploadFile/../../conn.asp
无语,在ASP中可以说是"&"的意
阅读全文 »
ps:我找了两个站测试了下,没成功。不知道是不是我测试有问题。
信息来源:Loveshell
请自行修改
$path="/search.php"; 这个不用改
$server='url.com'; 改成目标地址
$cookie=' 抓的cookies
喜欢的朋友可以做个GUI界面出来!
阅读全文 »