cookies注入加速工具-PHP版
作者:职业欠钱
来源:职业欠钱&zj1244共用的public Blog
作者:职业欠钱
来源:职业欠钱&zj1244共用的public Blog
来源:vbs空间
本文,已发于《黑客手册》07年10月刊
平常我们遇到有注入漏洞一类的网站大部分人都是用NBSI Or 阿D一类的注射工具。但有的站点的注射点很难构造,或者说注射语句比较特殊。如果用手工去注射的话,费时又费力!但自己写针对性的工具的话,对一些刚入门不久或不会编程的朋友来说,实在是一件很痛苦的事情。因此今天NP给大家带来的文章就是讲如何用简单的VBS脚本来打造我们所要的注射工具。
在您继续看这篇文章之前,我先大胆的假设此时的您已经学会了VBS脚本的基础知识以及基本的SQL Inject知识。
首先,我们先来看一段有漏洞的代码。(此代码摘自“网趣网上购物系统时尚版 v3.2”的Getpwd2.asp的片段)
BTW:此漏洞乃好友Trace首先发现并提供测试的!在此表示感谢!
Author:Tr4c3[dot]126[dot]CoM
http://www.nspcn.org
http://www.tr4c3.com
漏洞成因同:
http://www.tr4c3.com/post/220.html
网趣网上购物系统时尚版 v3.2注入漏洞
以官方为例演示: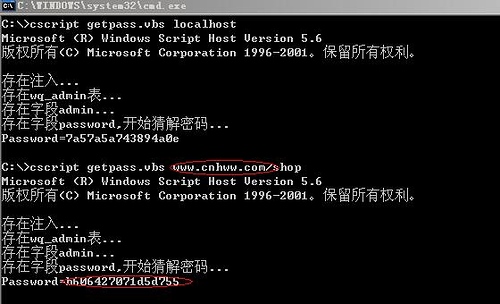
by:传说中的疯子
动易27个0day之一:vote.asp注入
本来动易只看到了26个。
但是现在外面竟然流传了一个我没发现的,痛苦中。
竟然连这么简单的漏洞都没发现。
今天听到这个文件有问题。
拿到组件调试一下:
以下是一些细节。
VoteOption参数注入(其他的参数就没看了)
他们先过滤了"--"再过滤";"
测试方法:
VoteOption的值为1=1 update PE_Admin set adminname=0x61-;-时,修改管理员的用户名。
---------------------------------------------
http://www.neeao.com
Neeao's Security Blog
BCT授权本站独家转载,转载请保留此签名。
---------------------------------------------
Infos: 漏洞预警中心小组应急事件响应公告(BCTCERA0701)
Author: admin
Date: 31/10/2007
动易网站管理系统vote.asp页面存在SQL注入漏洞
测试系统:
动易(PowerEasy CMS SP6 071030以下版本)
安全综述:
动易网站管理系统是一个采用 ASP 和 MSSQL 等其他多种数据库构建的高效网站内容管理解决方案产品。
来源:7jdg's blog
作者:hackest [H.S.T]
文章难易度:★★★
文章阅读点:动网7.1 SQL版最新注入漏洞的详细利用以及如何在后台获取Webshell
话说上期X档案刊登了动网8.0 SQL版最新注入漏洞的文章,不知大家都掌握了没有,令人兴奋的是,没过几在就又暴出了另一个动网7.1 SQL版的最新注入漏洞,这个漏洞可以直接更改任意用户的密码或直接添加论坛管理员,危害相当严重!存在漏洞的文件为dv_dpo.asp,有兴趣的朋友可以自行阅读该文件的源代码并分析漏洞的形成原因。本文则主要介绍如何利用工具针对该漏洞进行入侵测试以及如何在动网7.1 SQL版后台获取Webshell。
我在动网官方网站下载了最新版本的动网7.1 SQL版,并在本机上搭建好了论坛,架设好测试环境。要寻找使用动网7.1的论坛可以在Google以“Powered