来源:Ferruh Mavituna
鬼仔注:我原来发过一个SQL Injection Cheat Sheet
现在作者又进行了更新,下面是更新历史:
# 21/03/2007 - v1.2
* BENCHMARK() sample changed to avoid people DoS their MySQL Servers
* More Formatting and Typo
* Descriptions for some MySQL Function
# 30/03/2007 v1.3
* Niko pointed out PotsgreSQL and PHP supports stacked queries
* Bypassing
阅读全文 »
by Superhei
Date: 2007-04-08
http://www.ph4nt0m.org
阅读全文 »
昨天刚看到Wordpress发布2.1.3的消息,说是一个重要的安全更新版本,今天就看到这个。
来源:milw0rm
阅读全文 »
<style type="text/css">
<!--
.STYLE1 {color: #FF0000}
-->
</style>
<h1 class="STYLE1">SQL Injection Cheat Sheet</h1>
<p>Currently only for MySQL and Microsoft SQL Server. Most of the samples are not correct for every single situation. Most of the real world environments may change because of parenthesis, different code bases and SQL sentences. <br/><br/>Samples are provided to allow reader to get basic idea of a potential attack.</p>
阅读全文 »
以前拿到一个,跟这个不一样,这个是黑鹰发出来的一个版本。
来源:黑鹰
大家好.我是jackal
2007给大家带点礼物.关于dz5.0的0day.
网上很多人发现了.只是没公布.
我不是第一个发现的.
但是自己读了代码找到了利用的地方.
******************************************************************************
本动画的MD5值为:
93b367244c68d61168a9cd6450b6362e DZ0day.exe
******************************************************************************
阅读全文 »
鬼仔注:小道消息,BCT又重开了。
http://www.cnbct.org/ 上写着:
Welcome To Bug.Center.Team Website
The Website was rebuilding.Please wait
信息来源:Bug.Center.Team
DVBBS <= 7.1.0 sp2 (BokeManage.asp) Remote SQL Injection Patch
下载地址: BokeManage.rar
信息来源: 守护天使's Blog
受影响版本:Dvbbs blog (All vers) SQL版
Access版不受影响
注册会员
进入管理博客
关健字设置
随便填
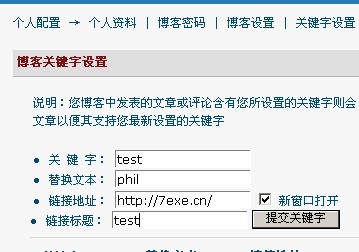
再编辑关健字
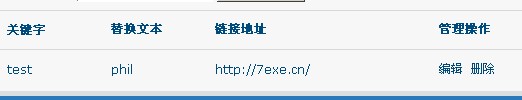
上面几个还是随便填写。。
在第三个,也就是连接地址这里写入语句
阅读全文 »
前几天回老家来了,因此blog这几天也没更新,抱歉。
本来准备今天回家,后来因为兄弟们要我明天一起去玩,所以就没走成,明天或者后天会回家。
作者:寂寞的刺猬
来源:WEB安全手册
对于一个网站,如果你手动发现了注入点,无论是GET、POST或是COOKIE类型的注入点,这些注入点并且不适用于一些我们常见的注入工具,比如NBSI,你会怎么办?手动注入?呵呵,那你就慢慢的猜吧!
刺猬不才,从《黑客手册》中LT的一篇PHP数据转发文章中得到启发,写出了一段ASP数据转发脚本,鉴于GET、POST、COOKIE三种方式,于是用VB编了一个小程序,自动生成这三种方式的代码,在此发出,与各位共享。
程序的使用很简单,只需要填入存在注入的URL地址及存在注入的键
阅读全文 »